AI 기반 보안 정책 운영 자동화
정책을 설계하지 마세요.
AI가 만들고, 당신은 승인만.
회사 정보만 입력하면 AI가 보안 정책 초안을 만들고, 운영 로그를 분석해 계속 튜닝합니다.
0%+(목표)
정책 초안 시간 단축 목표
0/7(목표)
로그 기반 자동 튜닝
보안 정책 운영 레이어
새 보안 솔루션이 아니라, 이미 쓰는 제품들을 하나로 관리
엔드포인트 DLP, 안티스팸, 문서중앙화, MDM 등 여러 보안 제품의 정책을
하나의 AI 레이어에서 통합 관리합니다.
엔드포인트 DLP
파일 반출·USB·출력 통제
안티스팸
스팸·피싱·악성첨부 차단
문서중앙화
저장·다운로드·공유 통제
모바일 MDM
기기·앱·원격 잠금 관리
DRM
문서 암호화·열람 권한
개인정보보호
탐지·마스킹·삭제 정책
이메일 보안
외부발송·첨부파일 검사
웹 보안
URL·업로드·다운로드 통제
이런 분들을 위한 제품입니다.
보안 관리자
정책 설계·운영 부담 감소
개인정보보호 담당자
탐지 기반 보호 정책 자동화
IT 관리자
여러 콘솔을 하나로 통합
감사 담당자
변경 이력·승인 근거 리포트
MSP 운영자
다수 고객사 정책 한 번에
어떻게 동작하나요?
4단계로 초기 정책 수립부터 지속 운영까지 자동화합니다.
프롬프트 입력
회사명, 규모, 산업군, 조직, 보호 정보를 프롬프트로 입력
AI 정책 초안 생성
글로벌 · 그룹/사용자 · 예외 정책을 자동 분류해 생성
관리자 승인
시뮬레이션으로 영향도 확인 후 승인·적용
로그 기반 튜닝
운영 로그를 분석해 정책을 계속 개선 제안
시스템 플로우
여러 보안 제품의 로그를 하나로 모아,
AI가 분석하고 정책으로 되돌려줍니다.
MCP 커넥터로 제품별 로그를 수집·정규화하고, AI가 분석한 정책 초안을
관리자 승인 후 다시 각 제품에 반영합니다.
핵심 차별점
AI가 만들고, AI가 직접 적용합니다.
MCP(Model Context Protocol)로 AI 에이전트가 실제 보안 소프트웨어에 직접 연결해
정책을 적용하고 로그를 조회합니다.
AI 에이전트
정책 생성 · 로그 분석
MCP 서버
표준 프로토콜 연동
보안 소프트웨어
정책 적용 · 로그 조회
운영 로그를 읽고
스스로 개선합니다.
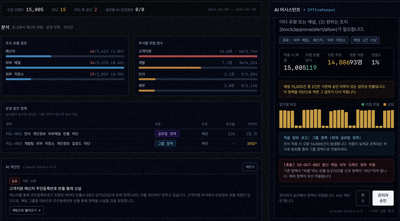
차단·승인·예외 로그를 분석해 과차단, 미탐, 예외 남용 패턴을 찾아내고 개선 리포트를 만듭니다.
- 마케팅팀 클라우드 업로드 차단 65%가 승인 처리 → 예외 정책 제안
- 개발팀 API Key 유출 시도 18건 탐지 → 그룹 정책 강화 제안
- 퇴사 예정자 반출 시도 증가 → 사용자 정책 즉시 적용 제안
주간 정책 리포트
위험 부서 1위
마케팅팀
과차단 정책
3건
신규 추천 정책
5건
예외 정리 대상
2건
보안 담당자가 없어도,
우리 회사에 맞는 보안 소프트웨어를 운영하세요.
PolicyCopilot — 회사 환경을 이해하고 스스로 개선되는 운영형 보안 소프트웨어